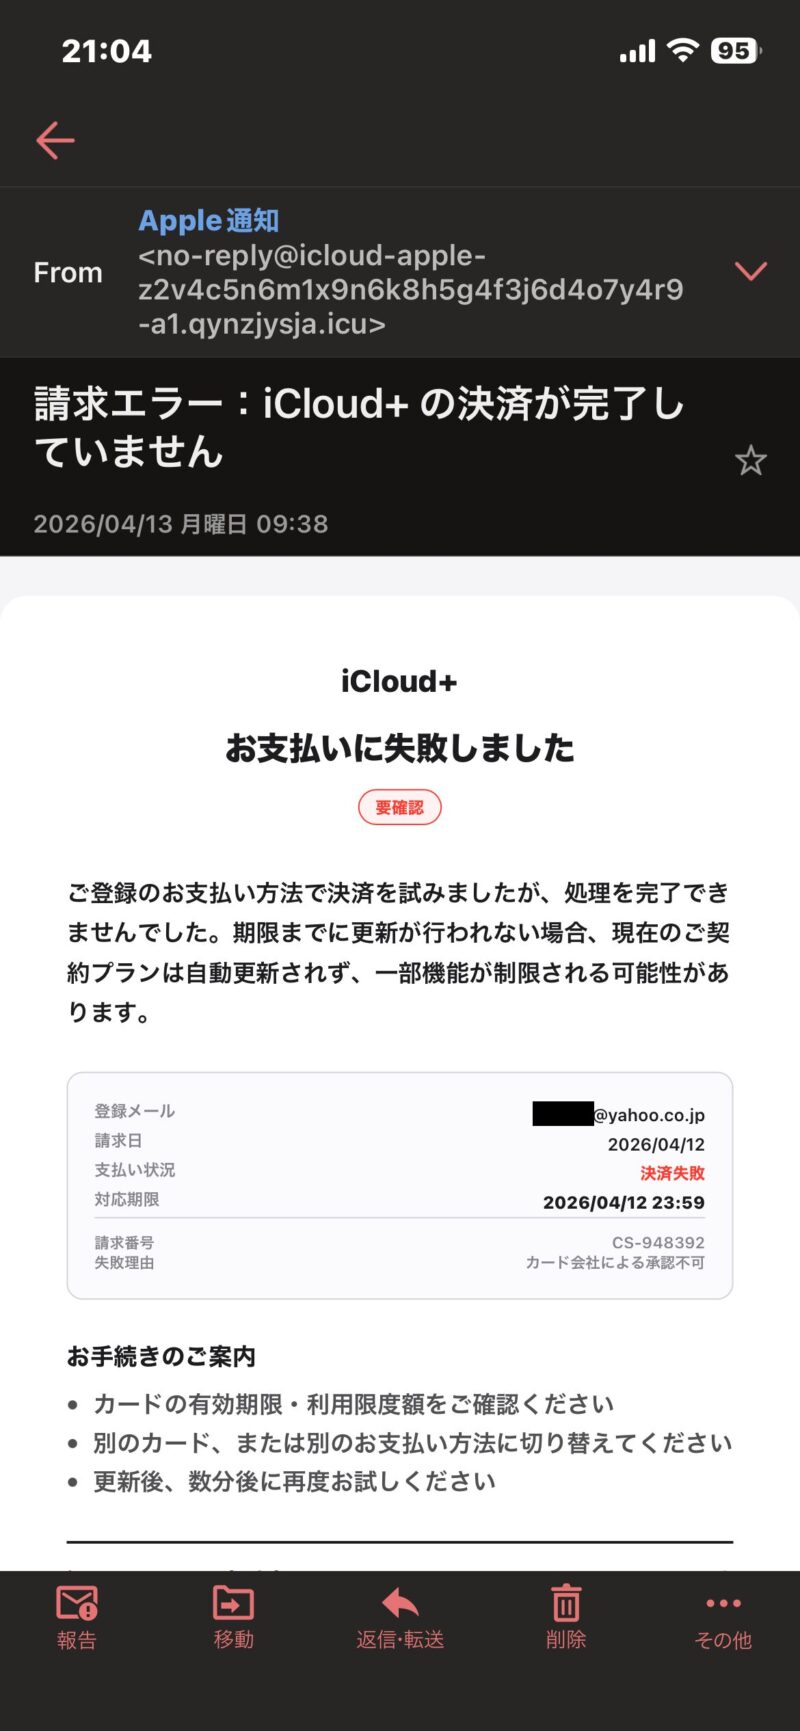
「iCloudのストレージ料金の支払いに失敗しました」「24時間以内に更新しないとデータが永久に消去されます」――未明のスマートフォンに届いた1通の通知に、背筋が凍るような思いをした経験はないでしょうか。大切な家族の写真や仕事のバックアップが人質に取られたような錯覚に陥り、思わず画面のボタンをタップしたくなる心理は、人間の防衛本能として極めて自然な反応です。
しかし、その焦燥感こそが攻撃者の狙いです。2026年最新フィッシング詐欺手口は、生成AIを用いた自然な日本語と公式システムの巧妙な偽装により、過去の手荒なスパムとは比較にならない精度へ進化を遂げています。本稿では、サイバーセキュリティの最前線で起きている手口の構造を解剖し、本物と偽物の決定的な識別点から、万が一カード情報を入力してしまった場合の緊急対応手順までを徹底的に検証・解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「iCloudの支払いに失敗した」と警告するメールの大多数は、カード情報や認証情報を盗み取るフィッシング詐欺であり、メール内のリンクから手続きを行ってはならない。
- 要点2:本物の通知にはユーザーの氏名や請求先住所が正確に記載されており、真偽の確認はメールではなくiPhone本体の「設定」アプリ内から行うのが鉄則である。
- 要点3:カード情報を入力してしまった際は直ちにカード会社へ連絡して利用停止措置を取り、Apple IDのパスワード変更と二要素認証の再設定を即日完了させる必要がある。
【2026年最新フィッシング詐欺手口】なぜ「iCloudの支払い失敗メール」が急増しているのか?
フィッシング対策協議会注意喚起の月次リポートによると、Appleを騙るフィッシングの報告件数は高止まりを続けており、2025年後半から2026年にかけて報告全体の約18.4%を占める主要手口として定着しています。日本クレジット協会の最新統計でも、クレジットカードの不正利用被害額は年間540億円規模を超え、その手口の約9割がフィッシング詐欺に起因する番号盗用です。
この手口がこれほどまでに横行する背景には、iCloudストレージが持つ「現代のライフライン」としての脆弱性があります。多くのiPhoneユーザーは、月額150円(50GB)や450円(200GB)のサブスクリプションを意識することなく日常的に利用しています。少額決済であるがゆえに、「カードの有効期限が切れたのか」「限度額オーバーか」と信じ込みやすい心理的死角が存在するのです。
さらに、攻撃者は「24時間以内のデータ削除」「アカウントの凍結」といった極端なタイムリミットを設定します。行動経済学で言う「損失回避バイアス」を意図的に刺激し、冷静な論理的思考を奪って反射的な操作へと誘導する心理誘導(ダークパターン)が組み込まれている点が、このiCloudストレージ支払い失敗メール真相の恐るべき核心です。
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSや相談窓口には、日々切迫した被害相談が寄せられています。ネット上の掲示板やYahoo!知恵袋、独自に取材した被害者の証言からは、巧妙化する罠のリアルな現場が見えてきます。
「深夜2時、寝ぼけ眼でスマホを見たら『ストレージ容量不足により写真の同期が停止、未払いのためアカウント停止』という通知が届いていた。子どもの成長記録が消えてしまうという恐怖で頭が真っ白になり、案内されるがままカード番号とセキュリティコードを入力してしまった」(都内在住・30代女性の手記より)
「送信元表示が『Apple Support』となっており、ロゴも本物と寸分違わなかった。リンク先の画面も普段見慣れたログイン画面そのもの。ワンタイムパスワードの入力まで求められ、正規の二段階認証だと完全に思い込まされた」(神奈川県・40代男性の証言)
現場の検証で明らかになったのは、「ITリテラシーが低い人だけが引っかかる」という言説の完全な誤りです。通知のデザイン、配色、タイポグラフィ(フォント)に至るまで、Apple公式のデザインガイドラインを精密にスクレイピングして複製したクローンサイトが構築されています。慌ただしい通勤時間帯や深夜など、人間の注意力が低下する時間帯を狙って一斉配信される手口が常態化しています。
決定的な見分け方を徹底比較|本物のApple公式通知と偽物メールの識別基準
本物のシステム通知とフィッシング詐欺メールには、設計思想に基づいた明確な差異が存在します。疑わしいメールを受信した際は、以下の客観的指標を照らし合わせて冷静に判断してください。
| 項目 | 偽物・フィッシング詐欺メール | Apple公式の正規通知・領収書 | 編集部の判定ポイント |
|---|---|---|---|
| 宛名(受取人名) | 「お客様」「親愛なるユーザー」またはメールアドレスそのまま | Apple IDに登録された「本名(漢字やカタカナ)」が明記される | Apple公式領収書の見分け方の最重要項目。氏名がないものは偽物 |
| 送信元アドレス | 末尾が「.xyz」「.top」「icloud-billing-support.com」など不審ドメイン | 末尾が厳格に「@apple.com」または「@email.apple.com」 | フィッシング詐欺メール送信元アドレス確認で表示名ではなくヘッダを精査 |
| 請求先住所の記載 | 記載なし、または不自然な海外住所 | 登録されている実際の請求先郵便番号・住所が印字されている | 本物の領収書は法的要件を満たすため必ず請求先情報を含む |
| リンク先URL | 短縮URLや公式に似せた偽ドメイン(例:apple-verify-service.net) | 「https://appleid.apple.com」など完全な公式独自ドメイン | タップせず長押しでドメイン末尾を確認。不審な文字列は即破棄 |
| 端末「設定」の表示 | iPhone本体の設定画面には何のエラーも表示されていない | 「設定」上部に「お支払い方法の確認」等の赤バッジ警告が表示される | メールは無視し、端末の設定アプリが唯一の真実と心得る |
一般に知られていない盲点とネットの誤解
ネット上のQ&AサイトやSNSでは、「メールの差出人が『Apple』になっているから本物だ」「差出人アドレスが『no-reply@apple.com』だから詐欺ではない」という致命的な誤解が散見されます。しかし、メールの送信元表示名(Fromヘッダ)は、攻撃者側の設定でいくらでも偽装が可能です。見た目の表示名に騙されず、メーラーの詳細設定から完全なメールアドレスと配信元サーバーのドメインを確認しなければなりません。
もう一つの重大な盲点は、iCloud容量不足通知の本物と偽物の違いにあります。本当にストレージ容量が超過している、あるいはカードの有効期限切れによるiCloudサブスクリプション請求トラブル理由が存在する場合でも、Appleが「24時間以内に支払わなければ直ちに全てのデータを消去する」といった極端な脅迫的通知を送ることは絶対にありません。
Appleの正規ポリシーでは、仮に決済に失敗した場合でも約30日間の猶予期間(グレースピリオド)が設けられます。その間、写真の新規バックアップや同期は一時的に停止しますが、既存のデータが突如削除されることはなく、端末の設定アプリ内に穏やかなリマインダーが表示される仕様になっています。「今すぐ更新しないと即座に全消失」という文言を見た瞬間、それは100%詐欺であると断定して差し支えありません。
カード情報を入力してしまった場合の対処法とApple ID不正アクセス確認手順
万が一、偽サイトの誘導に気付かず、クレジットカード情報やApple IDの認証情報を送信してしまった場合は、1分1秒を争う迅速な初動対応が生死を分けます。パニックを抑え、以下の順序で防衛ラインを構築してください。
ステップ1:クレジットカード会社への緊急連絡と利用停止
最優先すべきは、入力したクレジットカード裏面に記載されている電話番号(紛失・盗難デスクなどの24時間窓口)への架電です。「フィッシングサイトにカード番号、有効期限、セキュリティコードを入力してしまった」と伝え、即時利用停止とカードの再発行手続きを依頼してください。近年の不正利用検知システムは優れているものの、攻撃者がボットを用いて海外サイトで即座に換金性の高い商品を購入するまでのタイムラグはわずか数分です。
ステップ2:Apple IDパスワード変更と二要素認証の再点検
偽サイトでApple ID(メールアドレス)とパスワードを入力した場合は、直ちに正規の「設定」アプリ、または公式ポータル(appleid.apple.com)からパスワードを変更してください。その際、Apple IDパスワード変更と二要素認証の設定状態を確認し、見知らぬ電話番号や信頼できるデバイスが追加されていないかを厳格に点検します。
ステップ3:Apple ID不正アクセス確認手順の実行
iPhoneの「設定」>「自分の名前」をタップし、画面最下部に表示されるデバイス一覧を確認します。自分が所持していない見覚えのない端末(不審なWindows PCや旧型iPhoneなど)が存在する場合、既に攻撃者がログインしています。該当するデバイスをタップし、直ちに「アカウントから削除」を実行してください。
ステップ4:二次被害防止と迷惑メール報告手順詳細まとめ
被害拡大を防ぐため、受信した詐欺メールはAppleの不正対策窓口(reportphishing@apple.com)へ転送してください。転送完了後はメールを完全に削除します。また、疑問点や不正請求の懸念が残る場合は、アプリ「Appleサポート」またはApple公式サポート連絡先(フリーダイヤル:0120-277-535)へ直接相談し、正規のアカウントスペシャリストによる診断を受けるのが確実です。
【プロの結論】焦燥感の心理学とサイバー被害を防ぐ行動基準
サイバー犯罪組織は、セキュリティソフトや暗号化通信の壁を破るのではなく、「人間の心理的脆弱性」を突破口にして侵入してきます。これを情報セキュリティの世界では「ソーシャルエンジニアリング」と呼びます。特にiCloudやGoogleドライブといったクラウドストレージは、個人の思い出やプライベートな秘密が集積する「現代人の外部記憶装置」であるため、それを失うことへの恐怖心は極めて強く作用します。
この脅威から身を守るための唯一にして絶対の行動基準は、「メール内のリンクからは絶対にログインや決済を行わない」という原則の徹底です。どのような警告メールが届こうとも、メール本文のボタンは一切触らず、自らSafariのブックマークやiPhone本体の「設定」アプリを開いて確認する――このワンクッションを挟むだけで、フィッシング詐欺の被害に遭う確率は実質的にゼロになります。
| タイプ | 推奨される行動方針 | 絶対に避けるべきNG行動 |
|---|---|---|
| 不審なメールを受け取った人 | メールを無視し、iPhoneの「設定」>「自分の名前」>「お支払いと配送先」から決済状況を直接確認する | 本文中の「支払いを更新する」「今すぐログイン」リンクをタップする |
| リンクを開いてしまった人 | 何も入力せずにブラウザのタブを閉じ、閲覧履歴とWebサイトデータを消去する | 確認のためにダミーのパスワードや古いカード情報を入力して試す |
| カード情報を送信してしまった人 | 数分以内にカード会社へ電話して利用停止し、警察のサイバー相談窓口(#9110)も視野に入れる | 「少額だから大丈夫だろう」「請求明細が出るまで待とう」と放置する |
【icloud 詐欺メール 支払いに失敗しました】に関するよくある質問(FAQ)
Q1:メール本文のリンクをタップして開いてしまっただけで、ウイルス感染や個人情報流出が起きますか?
A1:現代のiOSや主要ブラウザは強力なサンドボックス構造を持っているため、リンクを開いただけで端末がウイルスに感染したり、カード情報が自動的に抜き取られたりする可能性は極めて低いです。最も危険なのは、開いた先の画面で「Apple ID」「パスワード」「クレジットカード番号」「認証コード」を入力して送信してしまうことです。何も入力せずにタブを閉じれば、実害が生じるリスクはほぼありません。
Q2:本物のAppleからの支払い失敗通知や領収書は、どこで確認するのが一番安全ですか?
A2:メールではなく、iPhone本体の「設定」アプリから確認するのが最も安全です。「設定」>一番上の「自分の名前」>「メディアと購入」>「アカウントを表示」>「購入履歴」の順に進むと、過去の正式な請求履歴や保留中の支払い状況が全て確認できます。ここにエラーの表示がなければ、メールは間違いなく詐欺です。
Q3:詐欺グループに入力したクレジットカード番号を使って、勝手にApple製品などを買われてしまった場合は補償されますか?
A3:多くの主要クレジットカード会社では、不正利用に対する補償制度(届出から60日前まで遡って補償等)が整備されています。ただし、「明らかな過失」と判定されないためにも、被害に気付いた時点で速やかにカード会社へ通報し、警察へ被害届または相談実績(受理番号の取得)を残すことが条件となります。放置すると補償の対象外となる恐れがあるため、迅速な行動が不可欠です。
まとめ:今後の動向と失敗しないための判断基準
サイバー攻撃グループの手口は、2026年以降さらに高度化していくことが予想されます。AIを用いたリアルタイムなパーソナライズ詐欺メールや、SMS(ショートメッセージ)と連動した複合型のスミッシング攻撃など、人間の直感や視覚的な違和感だけでは見破れない局面が増加しています。
だからこそ求められるのは、デジタル社会を生き抜くための「確固たる行動習慣」です。「警告メッセージは疑い、メールのリンクは踏まず、常に公式アプリや信頼できるブックマークからアクセスする」。このシンプルな原則を自らの鉄則とし、不審な事態に直面したときほど深呼吸をして画面を閉じる冷静さを保ち続けてください。 (出典: icloud 詐欺メール 支払いに失敗しました(Yahoo!ニュース))
